
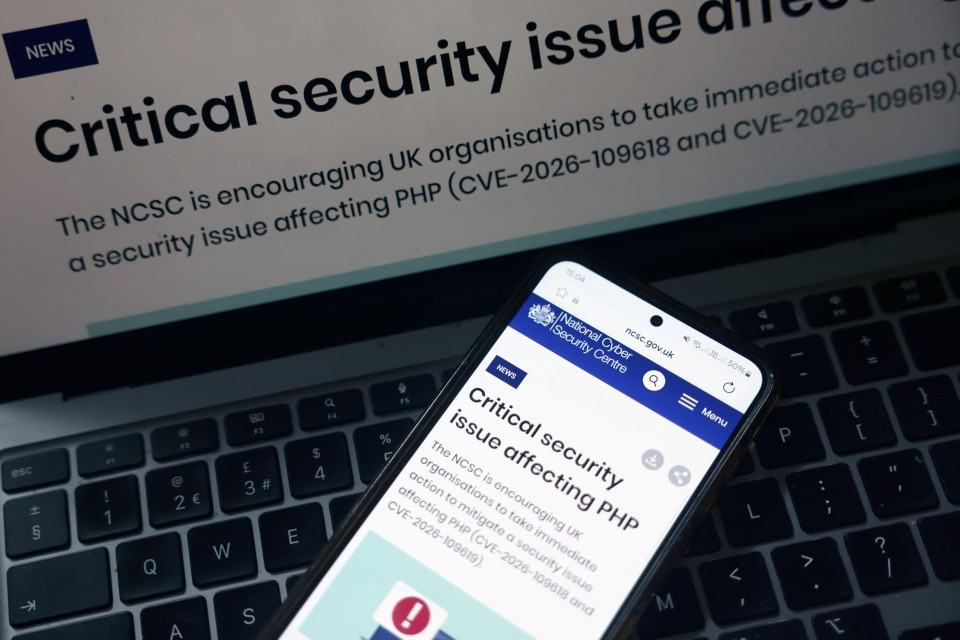
«Ieri sera abbiamo lavorato in diversi fino alle nove. Un paio di persone sono poi rimaste al lavoro durante la notte per monitorare la sicurezza dei sistemi». È stata una serata di massima allerta al Centro sistemi informativi del Cantone (CSI), dopo la segnalazione dell’Ufficio federale della cibersicurezza, come spiega il direttore Silvano Petrini. Una falla nel sistema di sicurezza ha reso vulnerabili alcuni servizi online dell’Amministrazione cantonale, in particolare i formulari che consentono di interagire con i funzionari cantonali. Per precauzione, i servizi interessati sono stati prontamente disattivati. «Queste falle», spiega Petrini, «avrebbero potuto consentire a un eventuale malintenzionato di accedere direttamente al server, aggirando la pagina web, e quindi di provocare danni».
Utilizzato dal 70% dei siti
Non solo in Ticino. In down i siti ufficiali dei governi di Francia, Danimarca, Finlandia, Paesi Bassi, nonché alcuni servizi della Confederazione. La vulnerabilità è stata trovata da un’intelligenza artificiale nel codice PHP, utilizzato dal 70% dei siti a livello mondiale. Ma di che cosa si tratta? A spiegarcelo Angelo Consoli, docente ricercatore SUPSI: «II linguaggio PHP è un linguaggio molto noto e molto longevo, tra l'altro, utilizzato ampiamente per la soluzione per lo sviluppo di programmi che vanno via web».
Come stanno risolvendo il problema?
Non era una sola falla, ma centinaia. PHP si era infatti mobilitata dando ai clienti gli aggiornamenti necessari per risolvere le vulnerabilità. Per questo motivo sono ore calde per il CSI per individuare quali sistemi hanno bisogno del cerotto. «Banalmente, dobbiamo creare un elenco di tutte le prestazioni che sono state sviluppate con questo linguaggio di programmazione, verificarne la versione, perché ci sono più versioni che vengono utilizzate nel tempo e per, applicare dei correttivi diversi per più versioni», afferma Petrini. «Per quelli più recenti abbiamo dovuto aspettare ad esempio fino a ieri sera che i gestori del PHP fornissero le modifiche da fare».
Allerta massima
Nessun attacco hacker è giunto alle nostre latitudini. Una criticità, in ogni caso, elevatissima, valutata 10 su 10 tre giorni fa, ad oggi scesa a 9.2. Cosa non ha funzionato dunque questa volta? «Normalmente, questo rende l'idea della gravità, si esce quando si è già pronta la soluzione», ci dice Consoli. «In questo caso PHP è voluto uscire un giorno prima, avvertendo la comunità di tutti i gestori dei sistemi: ‘state pronti perché domani alle quattro del pomeriggio noi rilasceremo una patch’ ‘Gli hacker non fanno in tempo a scoprire dov'è il problema’, avranno detto. In realtà c'è chi si è mosso per tempo nella comunità hacker e già quattro, cinque ore prima avevano scoperto qual era la falla e quindi avevano cominciato a sfruttarla. Questo dà un'idea di come si, come tutto questo sia una corsa al gatto e al topo». Down dei servizi che dovrebbe risolversi, stando a quanto afferma Petrini, in serata. Al momento, è possibile svolgere le pratiche urgenti direttamente all’ufficio competente per telefono o posta elettronica.