

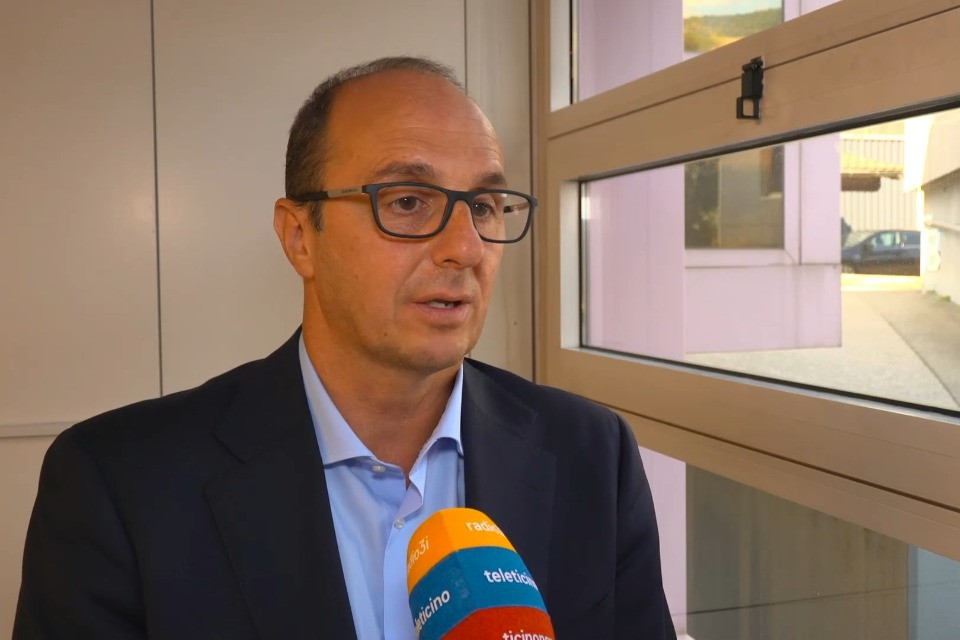
Un imponente attacco hacker ha colpito numerosi supermercati in Francia, Paesi Bassi e Belgio nella notte lunedì sera. Presi di mira le infrastrutture di refrigerazione Danfoss. Gli hacker hanno attivato da remoto il sistema automatico di sbrinamento dei frigoriferi. Le temperature sono salite fino a 50 gradi compromettendo diversi prodotti freschi e surgelati Colpiti 300 punti vendita di Intermarché e Netto, quasi un centinaio della Coopérative U e diversi negozi E.Leclerc. Problemi anche per Carrefour e Monoprix. Si stimano danni 300'000 euro, il Gruppo parla di addirittura diversi milioni. Al momento sono ignoti gli autori del colpo e la procura di Parigi ha aperto un’inchiesta. Per Alessandro Trivilini, esperto informatico, è una dimostrazione di forza di stampo geopolitico.
«Dal mio punto di vista non ci sono dubbi sul fatto che la matrice sia geopolitica. Siamo nel pieno della lotta all'intelligenza artificiale, così come in quella dei continenti, degli spazi e del valore. Con questo attacco si vuole dimostrare all'Europa che colpire una catena di approvvigionamento – in questo caso alimentare – è uno sfregio che dimostra "se oggi ho attaccato il vostro cibo, domani potrebbe succedere alla corrente, alla luce, all'acqua o ad altre infrastrutture critiche"». Per Trivilini, dunque, è una dimostrazione di forza. «Non sono molti i Paesi al mondo in grado di poter sostenere attacchi di questo tipo».
Nessun’eco alle nostre latitudini
Un attacco su larga scala che non ha fortunatamente avuto eco alle nostre latitudini. Coop ci fa infatti sapere di non essere stata interessata dall’accaduto, così come Transgourmet Francia. «La sicurezza delle nostre infrastrutture – spiega Coop – è una priorità assoluta. Adottiamo ampie misure di sicurezza, che vengono regolarmente verificate e aggiornate». Ma tornando in Francia, come fanno gli hacker a colpire così agevolmente? «Gli attaccanti possono sfruttare l'intelligenza artificiale per trovare vulnerabilità che chi è invece preposto a difendere le infrastrutture critiche – sfruttando le proprie competenze umane – non è in grado magari di individuare», prosegue l’esperto, secondo cui andrebbe cambiato proprio l’approccio alla sicurezza informatica.
«Chi delinque può sfruttare i benefici, la velocità e la conoscenza pregressa condivisa dell'intelligenza artificiale». Ma chi difende, prima di poterlo fare e prima di affidarsi agli algoritmi che spesso necessitano di agilità e resilienza, deve invece confrontarsi con leggi e regolamenti che limitano e portano responsabilità. «Quindi viene forse affidato ancora troppo al fattore umano, che introduce questi aspetti di criticità».
Focus sulla Svizzera
E in Svizzera? Siamo all’avanguardia? Qualcosa da Berna ora si muove. «La Confederazione ha annunciato che entro la primavera dell'anno prossimo ci sarà una legge sulla cybersecurity dedicata». Si tratta di una prima volta, proprio perché «la sensibilità verso questo tipo di minacce informatiche moderne è alta; quindi, ci si muove celermente proprio per compensare il fattore umano». Dove l'essere umano non può arrivare a identificare delle minacce, «bisogna avere una legge che non sia troppo restrittiva, ma che consenta l'utilizzo e lo sfruttamento degli algoritmi per contrapporsi a quello degli attaccanti», conclude Trivilini.